
Política de Divulgação Coordenada de Vulnerabilidades
Data de entrada em vigor: 11/09/2026
Última atualização: 11/09/2026
Versão: 1.0
1. O Nosso Compromisso
A ENANCER ELECTRÓNICA, LDA. (doravante designada por “ENANCER”) concebe e fabrica dispositivos conectados e produtos com elementos digitais destinados a aplicações de automação residencial e automação de edifícios.
Estamos empenhados em melhorar continuamente a segurança dos nossos produtos durante todo o respetivo período de suporte. Reconhecemos que investigadores de segurança, clientes, parceiros, integradores e outros membros da comunidade de cibersegurança podem contribuir para a identificação de vulnerabilidades e para o reforço da segurança dos nossos produtos.
A presente Política de Divulgação Coordenada de Vulnerabilidades (Coordinated Vulnerability Disclosure — CVD) estabelece o processo para a comunicação de vulnerabilidades de segurança identificadas nos produtos ENANCER e descreve a forma como essas comunicações serão tratadas.
Esta política destina-se a apoiar os nossos processos de gestão de vulnerabilidades e o cumprimento das obrigações que sejam aplicáveis à ENANCER ao abrigo do Regulamento (UE) 2024/2847 relativo aos requisitos horizontais de cibersegurança dos produtos com elementos digitais (Regulamento de Ciber-Resiliência / Cyber Resilience Act — CRA).
2. Produtos Abrangidos
A presente política aplica-se à nossa gama atual de produtos, incluindo produtos que utilizem mecanismos de comunicação ou de segurança legados.
As vulnerabilidades identificadas em produtos que tenham atingido o fim do respetivo período de suporte continuam a poder ser comunicadas. As medidas de correção e as opções de resposta aplicáveis a esses produtos poderão ser diferentes, tendo em consideração fatores técnicos e o respetivo ciclo de vida.
3. Como Comunicar uma Vulnerabilidade
Se considerar ter identificado uma vulnerabilidade de segurança que afete um produto ENANCER, deverá contactar a nossa equipa de segurança através do seguinte endereço:
E-mail: security@only-smartbuildings.com
Solicitamos que seja utilizado o seguinte assunto:
Security Vulnerability Report — [PRODUCT / ISSUE]
Aceitamos comunicações de vulnerabilidades em inglês ou português.
Sempre que razoavelmente possível, solicitamos que não sejam divulgados publicamente os detalhes da vulnerabilidade antes de nos contactar. A divulgação coordenada permite-nos investigar o problema e, quando apropriado, desenvolver e implementar medidas corretivas ou de atenuação.
4. Informações a Incluir
Solicitamos que forneça, na medida do razoavelmente possível, as seguintes informações:
- Nome do produto;
- Número de série;
- Versão do produto;
- Versão do firmware ou software, quando aplicável;
- Descrição da vulnerabilidade;
- Impacto na segurança e potenciais consequências;
- Passos necessários para reproduzir o problema;
- Prova de conceito (Proof of Concept — PoC), quando disponível;
- Condições de rede ou de comunicação necessárias para reproduzir o problema;
- Indicação sobre se é necessário acesso físico ao dispositivo;
- Indicação sobre se é necessária autenticação ou interação do utilizador;
- Indicação sobre se o problema afeta outros produtos ou versões;
- Indicação sobre se a vulnerabilidade já é publicamente conhecida ou aparenta estar a ser explorada ativamente.
Não é necessário dispor de todas estas informações antes de nos contactar. As comunicações serão aceites e avaliadas com base nas informações disponíveis no momento da comunicação.
5. Exemplos de Vulnerabilidades de Segurança
Entre os exemplos de vulnerabilidades que podem ser comunicadas incluem-se:
- Bypass de autenticação ou de autorização;
- Controlo não autorizado de um dispositivo ou sistema;
- Comunicações de dispositivos inseguras ou sem autenticação;
- Ataques de repetição (replay), spoofing ou manipulação de mensagens;
- Injeção de comandos;
- Execução remota de código;
- Escalada de privilégios;
- Atualizações inseguras de firmware ou software;
- Exposição de credenciais, chaves criptográficas ou informações sensíveis;
- Vulnerabilidades em APIs ou serviços em nuvem;
- Vulnerabilidades em aplicações móveis;
- Vulnerabilidades em componentes de terceiros que afetem um produto ENANCER.
Os exemplos acima são meramente ilustrativos e não limitam os tipos de vulnerabilidades que podem ser comunicados ao abrigo desta política.
6. Testes e Investigação de Segurança de Boa-Fé
A ENANCER acolhe atividades de investigação de segurança realizadas de boa-fé sobre os seus produtos.
Os investigadores devem:
- Testar apenas produtos, sistemas e contas que lhes pertençam ou para os quais tenham autorização expressa para realizar testes;
- Limitar os testes ao estritamente necessário e razoável para demonstrar a existência da vulnerabilidade;
- Evitar aceder, modificar, eliminar ou divulgar dados pertencentes a outros utilizadores;
- Evitar a interrupção intencional de serviços ou dispositivos;
- Evitar realizar testes contra outros clientes, utilizadores ou sistemas de terceiros;
- Interromper os testes assim que tenham sido obtidas evidências suficientes para demonstrar a vulnerabilidade;
- Comunicar a vulnerabilidade à ENANCER antes de qualquer divulgação pública, sempre que razoavelmente possível.
A investigação de segurança de hardware, incluindo a análise de firmware ou de interfaces de dispositivos, poderá ser realizada em dispositivos legalmente detidos pelo investigador ou relativamente aos quais tenha sido expressamente autorizada a realização de testes, desde que a investigação não tenha como alvo outros utilizadores ou sistemas.
7. Salvaguarda Jurídica (Safe Harbour)
A ENANCER não pretende instaurar ações de natureza civil ou criminal exclusivamente com base em atividades de investigação de segurança realizadas de boa-fé e em conformidade com a presente política.
Este compromisso aplica-se a atividades de investigação que sejam proporcionais, realizadas em sistemas ou dispositivos autorizados e que não envolvam atividades maliciosas, interrupção intencional de serviços, acesso não autorizado a sistemas de terceiros, furto de dados, extorsão ou outras atividades que ultrapassem o âmbito de uma investigação de segurança responsável.
Se tiver dúvidas sobre se uma atividade de investigação planeada se encontra abrangida por esta política, deverá contactar-nos antes de prosseguir.
8. Compromisso de Resposta
A ENANCER trata as comunicações de vulnerabilidades de forma célere e transparente, em conformidade com as obrigações que sejam aplicáveis ao abrigo do Regulamento de Ciber-Resiliência (Cyber Resilience Act — CRA).
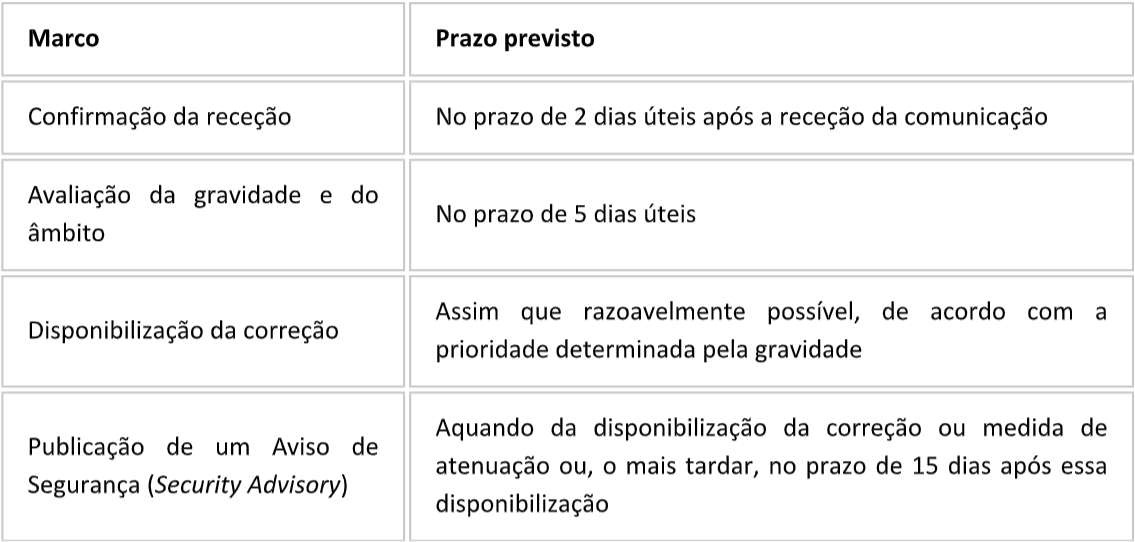
Os nossos objetivos relativamente aos principais marcos do processo são os seguintes:
Prazos e eventuais extensões
O tempo efetivamente necessário para investigar, corrigir e validar uma vulnerabilidade poderá variar em função da complexidade técnica, de revisões de hardware, de considerações de segurança e do eventual envolvimento de fornecedores terceiros.
Sempre que seja necessária uma extensão dos prazos acima indicados, notificaremos o autor da comunicação logo que possível e forneceremos um prazo revisto. Quando tenham sido disponibilizados dados de contacto, procuraremos manter o autor da comunicação informado sobre a evolução do processo e os respetivos marcos.
Os prazos acima indicados constituem objetivos internos de resposta da ENANCER e não substituem quaisquer prazos de comunicação obrigatórios que possam ser aplicáveis por força da legislação.
Caso uma vulnerabilidade cumpra os critérios de notificação do Artigo 14 do CRA (seja por exploração ativa ou incidentes de segurança graves), a ENANCER também informará as entidades competentes dentro dos prazos estabelecidos pelo regulamento.
9. Avaliação e Correção de Vulnerabilidades
As vulnerabilidades comunicadas são avaliadas tendo em consideração, entre outros, os seguintes fatores:
- Potencial impacto nos utilizadores e nos produtos;
- Facilidade e condições de exploração;
- Nível de acesso ou privilégios necessários;
- Exposição através da rede;
- Necessidade de interação do utilizador;
- Número e tipo de produtos afetados;
- Disponibilidade de medidas de atenuação;
- Existência de evidências de exploração.
Quando apropriado, uma vulnerabilidade poderá ser tratada através de:
- Atualizações de firmware ou software;
- Alterações da configuração de segurança;
- Alterações de protocolos ou mecanismos de comunicação;
- Soluções alternativas ou medidas de atenuação;
- Orientações aos clientes;
- Substituição de produtos ou outras medidas relacionadas com o respetivo ciclo de vida.
No caso de vulnerabilidades que afetem mecanismos de comunicação legados ou produtos sujeitos a processos de melhoria de segurança, a ENANCER poderá implementar as medidas de correção de forma progressiva nas diferentes gerações de produtos afetados.
10. Componentes de Terceiros
Os nossos produtos podem incorporar componentes de hardware e software desenvolvidos ou fornecidos por terceiros.
Se uma vulnerabilidade comunicada tiver origem num componente de terceiros, mas afetar um produto ENANCER, avaliaremos o respetivo impacto e, quando apropriado, coordenaremos as medidas necessárias com o fornecedor, fabricante ou responsável pela manutenção do componente.
Recomenda-se que os investigadores que comuniquem este tipo de vulnerabilidade forneçam, quando conhecidos, o nome do componente, o fornecedor e a respetiva versão.
11. Divulgação Coordenada
A ENANCER segue um processo estruturado de divulgação coordenada de vulnerabilidades.
Solicitamos aos investigadores que concedam um período de tempo razoável para investigação, desenvolvimento e implementação de medidas de correção ou atenuação antes de procederem à divulgação pública dos detalhes da vulnerabilidade.
O prazo adequado para a divulgação pública dependerá das circunstâncias específicas de cada vulnerabilidade, incluindo:
- Gravidade;
- Facilidade e condições de exploração;
- Existência de evidências de exploração ativa;
- Disponibilidade de medidas de correção ou atenuação;
- Grau de exposição dos clientes;
- Dependências de fornecedores terceiros.
Se uma vulnerabilidade já for publicamente conhecida ou estiver a ser explorada ativamente, solicitamos que essa circunstância seja claramente indicada na comunicação, de modo a permitir-nos atribuir a prioridade adequada à resposta.
A existência de um processo de divulgação coordenada não impede a ENANCER de cumprir quaisquer obrigações legais ou regulamentares de comunicação ou divulgação que lhe sejam aplicáveis.
12. Avisos de Segurança (Security Advisories)
Quando apropriado, a ENANCER poderá publicar Avisos de Segurança (Security Advisories) relativos a vulnerabilidades confirmadas e às respetivas medidas de correção ou atenuação disponíveis.
Um Aviso de Segurança poderá incluir:
- Produtos e versões afetados;
- Descrição da vulnerabilidade;
- Impacto na segurança;
- Classificação da gravidade;
- Informações sobre correção ou atenuação;
- Identificadores de vulnerabilidade relevantes, quando disponíveis;
- Reconhecimento do investigador, mediante autorização do próprio.
A ENANCER tomará medidas razoáveis para evitar a divulgação desnecessária de informações sensíveis que possam aumentar os riscos de segurança para os seus clientes.
Quando a legislação aplicável o permita e, em particular, quando a divulgação imediata possa criar riscos de segurança adicionais, a ENANCER poderá considerar o adiamento da divulgação pública de determinadas informações até que os utilizadores tenham tido uma oportunidade razoável de aplicar a correção ou medida de atenuação relevante.
13. Reconhecimento dos Investigadores
A ENANCER terá todo o gosto em reconhecer os investigadores que comuniquem vulnerabilidades de forma responsável.
Os investigadores poderão solicitar:
- Reconhecimento público;
- Reconhecimento anónimo;
- Ausência de qualquer reconhecimento público.
Não identificaremos publicamente um investigador sem a sua autorização, exceto quando tal seja exigido pela legislação aplicável.
14. Bug Bounty e Recompensas aos Investigadores
A ENANCER não dispõe atualmente de um programa de Bug Bounty, nem prevê estabelecer um programa dessa natureza.
As comunicações de vulnerabilidades submetidas ao abrigo da presente Política de Divulgação Coordenada de Vulnerabilidades (CVD) não são elegíveis para recompensas monetárias, pagamentos ou qualquer outra forma de compensação financeira.
A ENANCER valoriza, contudo, a investigação de segurança realizada de boa-fé e está empenhada em avaliar e tratar de forma responsável as vulnerabilidades comunicadas em conformidade com esta política.
Os investigadores poderão solicitar reconhecimento público, reconhecimento anónimo ou ausência de reconhecimento público, conforme estabelecido na presente política.
15. Confidencialidade e Dados Pessoais
Os investigadores devem evitar o acesso a dados pessoais, credenciais, informações de clientes ou outras informações confidenciais, exceto quando tal seja inevitável para demonstrar a existência da vulnerabilidade.
Caso essas informações sejam encontradas acidentalmente, os investigadores deverão interromper o acesso a informações adicionais e notificar-nos prontamente.
As comunicações de vulnerabilidades não deverão incluir dados pessoais desnecessários ou informações confidenciais de clientes que não sejam relevantes para a avaliação da vulnerabilidade.
16. Comunicação às Entidades Reguladoras
A ENANCER mantém processos internos destinados a avaliar se vulnerabilidades ou incidentes de segurança dão origem a obrigações de comunicação às entidades reguladoras aplicáveis.
Sempre que os critérios regulamentares aplicáveis sejam cumpridos, a ENANCER efetuará as notificações necessárias através dos mecanismos de comunicação regulamentar aplicáveis e dentro dos prazos previstos na legislação aplicável.
Em particular, quando aplicável, a ENANCER terá em consideração as obrigações de comunicação relacionadas com vulnerabilidades ativamente exploradas e incidentes graves com impacto na segurança dos produtos com elementos digitais. Sempre que se apliquem os critérios ou limites legais definidos para que seja obrigatória a comunicação a entidades de supervisão ou de coordenação, a ENANCER efetua essa comunicação dentro dos mecanismos e prazos legalmente estabelecidos.
A submissão de uma comunicação de vulnerabilidade ao abrigo da presente política não determina, por si só, a existência de uma obrigação de comunicação às entidades reguladoras.
17. Atualizações da Política
A ENANCER poderá atualizar esta política periodicamente, de modo a refletir alterações aos seus produtos, processos de segurança, requisitos regulamentares e práticas do setor.
A versão atualmente em vigor desta política está disponível em:
https://only-smartbuildings.com/pt/cvd-policy/
18. Contactos
Para comunicações de vulnerabilidades de segurança:
security@only-smartbuildings.com
Para suporte geral aos produtos, utilize:
info@only-smartbuildings.com